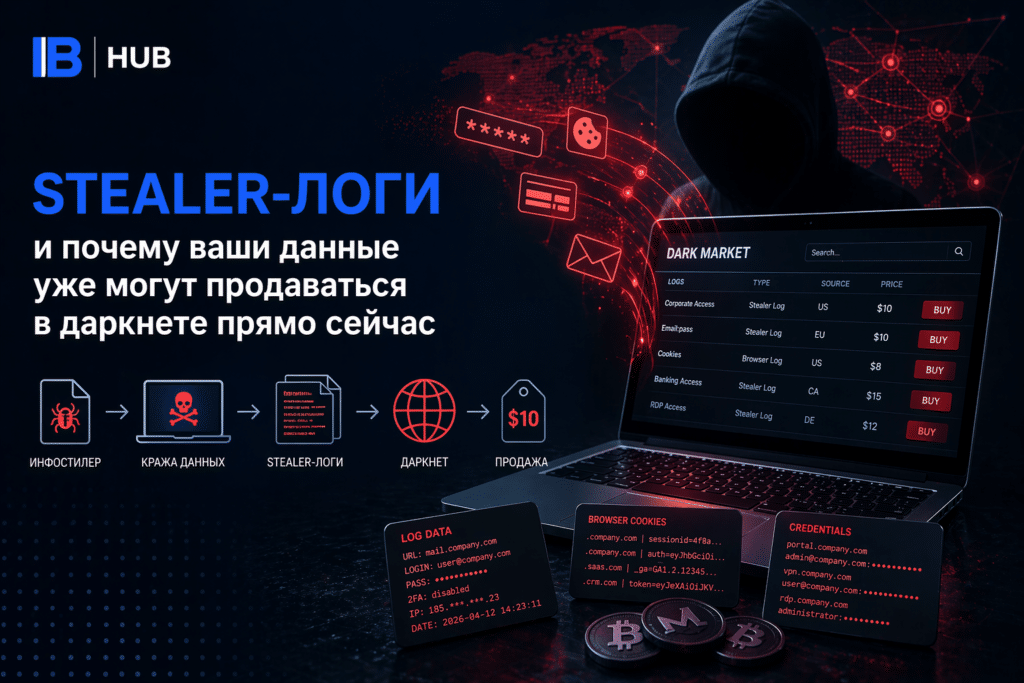
Представьте: вы заходите в корпоративную почту с рабочего ноутбука, проверяете банковский счёт на телефоне, а где-то в Telegram-канале или на Russian Market уже висит ваш «лог» за 10–20 долларов. В нём — все сохранённые пароли, активные сессии (cookies), данные автозаполнения, скриншоты рабочего стола и даже токены криптокошельков.
Это не фантастика и не массовая утечка одной базы. Это stealer-logs — один из самых массовых и недооценённых каналов утечки данных в 2026 году.
Ежедневно миллионы таких логов генерируются инфостилерами и уходят в даркнет. Они становятся сырьём для credential stuffing, начального доступа к корпоративным сетям и последующих ransomware-атак.
В этой статье на ibhub.ru мы разберём по полочкам:
- Как именно работают стиллеры
- Как данные превращаются в товар и попадают в продажу
- Что именно ищут злоумышленники в ваших логах
- Почему это уже прямая угроза для российского бизнеса
Что такое stealer-logs (инфостилер-логи)
Stealer logs (стилиер-логи, логи стиллеров) — это готовый пакет похищенных данных с одного заражённого устройства.
Один лог — это не просто «пароль от почты». Это полноценный цифровой слепок жертвы:
- Логины и пароли из всех браузеров (Chrome, Edge, Firefox и др.)
- Cookies и токены активных сессий (позволяют войти без пароля)
- Данные автозаполнения (карты, адреса, телефоны)
- Файлы из папок Desktop/Downloads/Documents (по настройке стиллера)
- Скриншоты рабочего стола
- Данные криптокошельков, Discord, Telegram, VPN, RDP
- Системная информация (IP, страна, железо, антивирус)
Всё это собирается в один архив (часто Log.zip или .rar) и отправляется на C2-сервер злоумышленника.
Как работают инфостилеры: пошаговый механизм
Инфостилеры (info stealers) — это лёгкое, модульное вредоносное ПО, чаще всего распространяемое по модели Malware-as-a-Service (MaaS).
Типичный жизненный цикл:
- Доставка Пользователь скачивает «крякнутый» софт, пиратскую игру, открывает вложение в фишинговом письме или кликает по malvertising в поисковой рекламе.
- Запуск и сбор данных Стиллер работает бесшумно:
- Извлекает данные из браузеров (credential dumping)
- Считывает куки и сессии
- Захватывает clipboard
- Делает скриншоты
- Ищет файлы по маскам (wallets, .docx, .pdf и т.д.)
- Эксфильтрация Собранные данные упаковываются и отправляются на командный сервер (C2). Многие стиллеры используют Telegram-боты для удобной доставки логов владельцу.
- Обработка и монетизация Автоматические парсеры сортируют логи по качеству, доменам компании, наличию корпоративной почты (@company.ru) и т.д. Готовые логи выкладываются на продажу.
Популярные семейства 2025–2026 годов: LummaC2 (доминирует), RedLine, Vidar, Raccoon, StealC, RisePro. Многие из них продаются по подписке от нескольких десятков долларов в месяц с панелью управления и поддержкой.
Как stealer-logs попадают в продажу в даркнете
После эксфильтрации логи почти мгновенно попадают в оборот:
- Автомагазины — Russian Market, 2easy и другие специализированные площадки. Там можно искать логи по конкретному домену компании.
- Telegram-каналы и закрытые чаты — продажа пачками или по подписке («Underground Clouds of Logs»).
- Initial Access Brokers (IAB) — покупают логи с корпоративными учётками, фильтруют и перепродают дороже ransomware-группам.
Цены в 2026 году:
- Обычный «бытовой» лог — от $5–20
- Лог с корпоративной почтой или VPN — $50–300+
- Высококачественный доступ (с активными сессиями) — сотни долларов
Один лог может использоваться десятками преступников: сначала для кражи денег с карт, потом для взлома корпоративной почты, а дальше — для полноценной атаки на компанию.
Что именно ищут злоумышленники в stealer-logs
Злоумышленники делят логи на категории и «отрабатывают» их по-разному:
- Для рядовых мошенников → банковские карты, криптокошельки, аккаунты маркетплейсов.
- Для Initial Access Brokers → корпоративные почты (@company.ru), VPN/RDP-учётки, доступы к облакам.
- Для ransomware-групп → логи сотрудников с доступом к инфраструктуре (особенно IT, финансы, руководство).
- Для credential stuffing → пары логин+пароль для массового перебора на других сервисах.
Особая ценность — активные cookies и сессии. Они позволяют войти в аккаунт без пароля и двухфакторки (пока сессия жива).
Для бизнеса это означает: сотрудник может не заметить заражения, а злоумышленник уже внутри корпоративной сети.
Почему это критично именно для российского бизнеса в 2026 году
Stealer-логи — это не «проблема обычных пользователей». Это один из главных источников initial access для атак на компании. Многие ransomware-инциденты в России начинались именно с заражённого ноутбука сотрудника.
CISO и владельцы бизнеса должны понимать: ваши данные уже могут быть в продаже, даже если вы не видели ни одной утечки и не получали уведомлений.
Заключение
Stealer-logs — это промышленный конвейер кражи данных. Дешёвый, масштабируемый и крайне эффективный. Хотите узнать, как проверить, не «светятся» ли логи ваших сотрудников и руководства в даркнете и Telegram-каналах? В следующей статье ibhub.ru мы разберём практические шаги: мониторинг stealer-logs, технические меры защиты endpoints, политики для сотрудников и готовые решения по щашите данных.

1 комментарий. Оставить новый
[…] Как это происходит: На устройстве пользователя оказывается вредоносное ПО, которое собирает пароли, cookies и сессии — стиллер логи. […]