Утечки больше не исключение — это новая норма. Еще несколько лет назад утечка данных воспринималась как редкий инцидент — что-то из новостей про крупные корпорации. В 2026 году ситуация изменилась: утечки происходят постоянно, затрагивают компании любого размера и все чаще становятся частью “обычного рабочего процесса” злоумышленников. Сегодня вопрос уже не в том, произойдет ли утечка, а в том — когда и с какими последствиями.
Крупнейшие утечки данных 2026 года
Ниже — характерные примеры инцидентов, которые формируют текущую картину.
Утечки через стиллеры (массовые компрометации аккаунтов)
- Что произошло: массовое распространение вредоносного ПО (stealer), которое крадет логины, пароли, cookies и сессии
- Что утекло: доступы к почте, CRM, облакам, VPN
- Масштаб: миллионы учетных записей в открытых и полузакрытых базах
- Последствия:
- захват корпоративных аккаунтов
- атаки “изнутри”
- дальнейшие утечки
👉 Это один из самых быстрорастущих типов утечек в 2025–2026.
Утечки из-за неправильной конфигурации облаков
- Что произошло: открытые S3/объектные хранилища, базы данных без авторизации
- Что утекло: персональные данные клиентов, документы, внутренние файлы
- Масштаб: от десятков тысяч до миллионов записей
- Последствия:
- прямые штрафы
- публичные скандалы
- потеря доверия клиентов
👉 Часто такие утечки обнаруживаются не компаниями, а исследователями или злоумышленниками.
Взломы через подрядчиков и цепочки поставок
- Что произошло: компрометация стороннего сервиса или подрядчика
- Что утекло: данные клиентов, доступы, API-ключи
- Масштаб: затрагивает сразу несколько компаний
- Последствия:
- эффект “домино”
- сложно определить источник
- затяжные расследования
👉 Чем больше интеграций — тем выше риск.
Фишинговые атаки на сотрудников
- Что произошло: сотрудник переходит по фишинговой ссылке или вводит данные
- Что утекло: логины, пароли, доступ к системам
- Масштаб: точечные атаки → масштабные последствия
- Последствия:
- компрометация почты
- рассылка вредоносных писем от имени компании
- доступ к внутренним данным
👉 В 2026 фишинг стал практически неотличим от реальной коммуникации.
Вымогательство и “двойные” утечки
- Что произошло: злоумышленники сначала крадут данные, потом требуют выкуп
- Что утекло: базы клиентов, финансовые документы, переписка
- Масштаб: зависит от компании
- Последствия:
- публикация данных
- давление на бизнес
- юридические риски
👉 Даже отказ от выкупа не гарантирует, что данные не окажутся в сети.
Что объединяет все эти утечки?
Несмотря на разные сценарии, причины у большинства инцидентов одинаковые.
Человеческий фактор
- сотрудники открывают фишинговые письма
- используют слабые пароли
- пересылают данные вне защищенных каналов
👉 Большинство атак начинается не с “хака”, а с обычного действия человека.
Компрометация доступов
- reuse паролей
- утечки из сторонних сервисов
- stealer-логи
👉 Один украденный доступ часто открывает путь ко всей инфраструктуре.
Ошибки в инфраструктуре
- открытые базы данных
- неправильные настройки доступа
- уязвимые API
👉 Это не “взлом”, а недоработка в настройке.
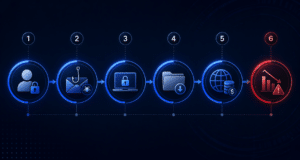
Сотрудник / доступ -> Компрометация (фишинг / stealer) -> Доступ к системе -> Выгрузка данных -> Публикация / продажа -> Последствия (штрафы / репутация)
Почему утечек становится больше в 2026
Рост инцидентов — это не случайность, а системный тренд.
Атаки стали массовыми
Инструменты автоматизированы:
- стиллеры распространяются как сервис
- атаки масштабируются без участия человека
👉 Вход в киберпреступность стал дешевым.
Данные стали главным активом
- базы клиентов
- доступы
- финансовая информация
👉 Все это можно быстро монетизировать.
Давление на бизнес усилилось
- вымогательство
- публикации утечек
- репутационные атаки
👉 Утечка — это теперь инструмент давления, а не просто “побочный эффект”.
Что это меняет для бизнеса?
Утечка — это вопрос времени
Нельзя рассчитывать на “нас это не коснется”.
👉 Нужно готовиться не только к защите, но и к реагированию.
Риски стали финансовыми
- штрафы
- потери клиентов
- простои
👉 Утечка = прямые деньги.
Репутация стала уязвимой
Информация распространяется мгновенно:
- СМИ
- Telegram
- профильные площадки
👉 Один инцидент может разрушить доверие.
Как компании снижают риски утечек
Практика показывает: работают не “сложные системы”, а базовая дисциплина.
1. Контроль доступов
- минимальные права
- регулярная ревизия
2. Обучение сотрудников
- фишинг
- работа с данными
- базовая гигиена
3. Мониторинг утечек
- проверка скомпрометированных данных
- отслеживание появлений в базах
4. Защита учетных записей
- MFA
- политика паролей
5. Контроль инфраструктуры
- закрытые базы
- аудит настроек
6. План реагирования
- кто отвечает
- что делать
- как уведомлять
Вывод
В 2026 году утечки данных перестали быть исключением. Это системное явление, с которым сталкивается практически любой бизнес.
Компании, которые продолжают воспринимать безопасность как “опцию”, оказываются в ситуации, где инцидент становится вопросом времени.
Кибербезопасность — это уже не про защиту от гипотетической угрозы. Это про управление реальными рисками, которые происходят каждый день.