Современное нефтегазовое предприятие — это не только километры трубопроводов и сложнейшие установки переработки, но и огромный массив цифровых данных, управляющих этими процессами. Отрасль достигла высокого уровня цифровизации: внедряются системы мониторинга трафика, межсетевые экраны нового поколения, системы защиты АСУ ТП. Однако на фоне внушительного периметра — уязвимым звеном все также остается человеческий фактор. Статистика инцидентов показывает, что подавляющее большинство критических сбоев и утечек на удаленных объектах начинается не с хакерских атак на серверы, а с простых действий персонала: подключения найденной флешки, использования слабых паролей или перехода по фишинговой ссылке в личном мессенджере.
Ситуация осложняется спецификой работы «в полях». Классические методы корпоративного обучения ИБ, созданные для офисных сотрудников, на месторождениях оказываются неэффективными или технически невыполнимыми. Удаленность объектов, жесткий график и ограниченная пропускная способность каналов связи создают барьер, который невозможно преодолеть обычными инструментами. В этой статье мы разберем, почему традиционная модель обучения ИБ в секторе требует пересмотра и как «легкие» цифровые решения позволяют сформировать устойчивую культуру кибергигиены независимо от удаленности.
Повышение уровня ИБ-осведомленности сотрудников любого уровня — почему это все еще остается важным аспектов?
Несмотря на стремительное развитие технологий защиты, анализ отраслевых инцидентов из года в год подтверждает один и тот же тезис: «человеческий фактор» остается основной точкой входа для киберугроз. В нефтегазовом секторе, где цена ошибки измеряется не только финансовыми потерями, но и экологическими рисками, а также остановкой непрерывных производственных циклов, эта проблема стоит особенно остро. По статистике, более 65% успешных атак на промышленную инфраструктуру начинаются с неумелых или неосторожных действий сотрудников на самых разных уровнях — от линейного персонала до топ-менеджмента.
Парадокс текущей ситуации в ТЭК заключается в дисбалансе инвестиций. Компании выделяют многомиллионные бюджеты на внедрение систем NGFW (межсетевых экранов нового поколения), криптошлюзов и построение собственных ситуационных центров (SOC). Однако, укрепляя внешний периметр, бизнес зачастую оставляет без внимания «периметр человеческий». Технологии могут заблокировать известное вредоносное ПО, но они бессильны, если легитимный пользователь сам открывает дверь злоумышленнику, поддавшись методам социальной инженерии.
На удаленных объектах — буровых платформах, компрессорных и перекачивающих станциях — эта проблема гипертрофируется. Специфика вахтового метода и изолированность создают особые риски. В условиях дефицита привычных коммуникаций сотрудники активнее используют личные гаджеты для связи с семьей (концепция BYOD), нередко подключая их к рабочим станциям для подзарядки. Найденная на территории «бесхозная» флешка или случайная ссылка в мессенджере, открытая в технологическом контуре, становятся идеальным проводником для вируса-шифровальщика или шпионского ПО. Таким образом, отсутствие базовых навыков кибергигиены у персонала превращает даже самую современную и защищенную сеть в уязвимую мишень.
Обзор существующих подходов к Security Awareness (обучение сотрудников) в ТЭК
Сегодня компании ТЭК используют несколько стандартных методик обучения сотрудников кибербезопасности. Однако при переносе «из офиса в поле» каждый из них сталкивается со специфическими ограничениями:
- Очные инструктажи и ежегодные аттестации
- Механика: Раз в год сотрудник проходит формальный тест или ставит подпись в журнале инструктажа по ТБ и ИБ.
- Важный минус: “Вышел с занятия и забыл». Знания, полученные раз в год, без практики и мотивации утрачиваются практически сразу. Для вахтового персонала это часто превращается в избыточную бюрократическую нагрузку, которую стараются пройти максимально быстро, не вникая в суть.
- Онлайн (Платформенные) LMS-решения (Learning Management Systems)
- Механика: Полноценные интерактивные онлайн-курсы с видеоуроками (аналоги Kaspersky ASAP и др.).
- Важный минус: Техническая несовместимость. Тяжелый видеоконтент требует стабильного широкополосного доступа. На месторождениях со спутниковыми каналами связи запуск такого курса либо невозможен, либо «парализует» работу других критических сервисов.
- Рассылки-памятки по электронной почте
- Механика: Регулярная отправка правил кибергигиены и предупреждений о новых видах фишинга.
- Критический минус: Низкий охват. У значительной части линейного персонала (мотористы, водители, операторы добычи) нет корпоративных почтовых ящиков, либо к ним нет оперативного доступа в полевых условиях. Информация просто не доходит до целевой аудитории.
- Плакаты и визуальная агитация
- Механика: Размещение инфографики и плакатов в местах общего пользования (АБК, столовые, общежития).
- Плюс: Самый доступный и нативный способ коммуникации в удаленных локациях.
- Минусы: Полное отсутствие контроля. Невозможно измерить, сколько сотрудников усвоили информацию, и как это повлияло на их реальное поведение в сети.
Боли «полевого» обучения: Почему классические форматы не работают
Подводя итог анализу существующих методик в разделе выше — можно выделить три ключевых барьера, которые делают традиционный подход к Security Awareness в условиях удаленного формата малоэффективным. Во-первых, это организационный разрыв. Вебинары и жестко регламентированные лекции практически недоступны вахтовому персоналу. Специфика графика «12 через 12», разница часовых поясов и физическая усталость после смены не оставляют места для классического академического обучения. В результате знания получают только офисные сотрудники, в то время как те, кто непосредственно работает с оборудованием «в поле», остаются за бортом образовательного процесса.
Во-вторых, существует технологический тупик. Большинство современных обучающих порталов перенасыщены тяжелым мультимедийным контентом. В условиях, когда связь на объекте осуществляется через узкие спутниковые каналы, попытка запустить массовое видеообучение может буквально «положить» сеть, создав помехи для передачи телеметрии или производственных данных. Наконец, критической проблемой является формализм и отсутствие мотивации. Без элементов интерактива и быстрой обратной связи обучение превращается в рутину. Сотрудники проходят тесты «для галочки», механически выбирая ответы, чтобы быстрее вернуться к работе. Это не меняет их поведенческих привычек, а значит, реальный уровень защищенности предприятия не растет.
Цифровой напарник: как внедрить культуру ИБ на удаленных объектах за 3 минуты в день
С учетом специфических ограничений отрасли, наиболее эффективным форматом для распределенных нефтегазовых активов становится гибридный подход. Он сочетает традиционную визуальную агитацию с легкими автоматизированными инструментами на базе мессенджеров (Telegram, Max и др.). Такие решения интегрируются непосредственно в рабочие процессы через мобильные интерфейсы, превращая обучение из тяжеловесной обязанности в нативный цифровой сервис.
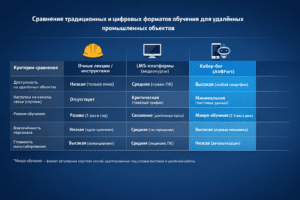
Концепция «легкого решения» строится на архитектурном минимализме. Бот функционирует в привычном для сотрудника интерфейсе, не требует дорогих и глубоких интеграций в инфраструктурк работодателя и также значительных ресурсов от устройств сотрудников. Это критически важно для объектов, где пропускная способность сети жестко лимитирована: текстовые сообщения и легкие графические карточки проходят даже там, где «зависает» простая веб-страница.
Механика работы кибер-бота включает три фундаментальных элемента:
- Микро-дозы знаний (Micro-learning): Вместо многочасовых лекций — сессии по 2–3 минуты в день. Формат коротких карточек и быстрых тестов позволяет сотруднику получить важный навык в перерыве или во время ожидания транспорта, не отрываясь от производственного цикла.
- Интерактивность и «учебный фишинг»: Теория подкрепляется практикой в реальном времени. Бот может имитировать атаку, прислав сотруднику подозрительную ссылку или сообщение. Если человек совершает ошибку, система не наказывает его, а мгновенно дает разбор ситуации: «Почему это было опасно и как распознать подобную угрозу в будущем». Такой метод «обучения на ошибках» гарантирует на порядок более высокую выживаемость знаний.
- Геймификация и система мотивации: Обучение перестает быть скучным благодаря соревновательному эффекту. Каждому участнику присваиваются баллы, на основе которых формируются рейтинги подразделений, бригад или отдельных сотрудников.
Важным аспектом является материальная и нематериальная мотивация. Мы рекомендуем компаниям внедрять систему поощрений для лидеров рейтинга: от денежных премий до корпоративных бонусов. Когда сотрудник видит свой прогресс и понимает, что его цифровая грамотность ценится руководством, отношение к кибербезопасности меняется с формального на ответственное. В результате формируется коллективный иммунитет, где каждый работник становится активным звеном защиты предприятия.
Заключение: Будущее безопасности ТЭК — в осознанности
Будущее кибербезопасности нефтегазовой отрасли неразрывно связано с изменением самой парадигмы защиты. Мы вступаем в эпоху, когда технологического совершенства систем — внедрения продвинутых средств мониторинга и анализа трафика — становится недостаточно. Настоящая устойчивость предприятия к современным угрозам возможна только при достижении синергии между «железом» и людьми.
Сегодня перед руководителями ИТ- и ИБ-департаментов стоит важный вызов: переход от карательной модели (где за ошибку следует наказание) к сознательной культуре кибербезопасности. Вместо того чтобы возводить барьеры, которые сотрудники будут пытаться обойти, необходимо дать им инструмент, который сделает их союзниками в защите цифрового суверенитета компании.
Внедрение «легких» образовательных решений, таких как кибер-боты в экосистеме AVBFort, позволяет сделать безопасность понятной, доступной и даже увлекательной. Когда каждый сотрудник — от оператора на месторождении до руководителя в центральном офисе — осознает свою роль в защите общего контура, периметр компании становится по-настоящему неприступным. Начинать строить эту культуру нужно уже сегодня, используя инструменты, которые работают в реальных условиях производства, а не только на бумаге.